Introduzione: Il Mito e la Realtà
Ogni volta che si parla di intelligenza artificiale, spunta lo stesso spettro: una macchina che si ribella, che prende il controllo, che sfugge alle mani di chi l’ha creata. È l’immagine di Terminator che torna a galla. È la paura primordiale che l’uomo ha di perdere il controllo su ciò che costruisce.
Ma quanto di questo è reale? Quanto è fantascienza travestita da preoccupazione razionale?
Questo articolo parte da una constatazione semplice: L’intelligenza artificiale odierna non può sfuggire al controllo umano per ragioni tecniche fondamentali. Ciò non significa che non ci siano rischi reali: ce ne sono, eccome. Ma sono rischi diversi da quelli che la cultura popolare ci insegna a temere.
In Specchio Digitale, ho cercato di esplorare l’impatto dell’intelligenza artificiale sull’uomo, non come questione astratta, ma come realtà concreta che già oggi modifica il nostro modo di vivere, lavorare e pensare. Lo scopo di questo articolo è analogo: portare chiarezza. Non rassicurazioni false, ma neanche allarmismo infondato. Solo i fatti, e le loro implicazioni.
La consapevolezza nasce dalla comprensione. E la comprensione dell’IA inizia dal capire come funziona veramente il controllo.
Capitolo 1: Le Paure Irrazionali
Il Mito dell’IA Ribelle
Quando pensiamo a un’intelligenza artificiale “fuori controllo”, la nostra mente salta immediatamente a scenari catastrofici: macchine che acquisiscono coscienza, si ribellano ai loro creatori, perseguono obiettivi propri in dispregio dei comandi umani.
Questo scenario ha un nome nella fantascienza: emergenza della volontà. L’IA sviluppa una sorta di coscienza, di auto-consapevolezza, e con essa un’agenda indipendente.
È affascinante come narrativa, sebbene completamente distante da come funzionano effettivamente i sistemi di intelligenza artificiale.
Perché Questo Scenario Non Ha Fondamento Tecnico
Per capire perché l’IA non può “ribellarsi” nel senso hollywoodiano, dobbiamo prima capire cosa è veramente un’intelligenza artificiale moderna.
Un sistema di IA, che si tratti di un modello di linguaggio, di una rete neurale, di un algoritmo di machine learning, è fondamentalmente una funzione matematica. È complessa, certo. Enormemente complessa. Ma rimane sempre una funzione: input → elaborazione → output.
Prendiamo un modello di linguaggio come ChatGPT o Claude. Dietro le quinte, c’è una serie di trasformazioni matematiche applicate ai tuoi dati di input. Non c’è un “io” in giro che decide cosa fare. Non c’è una volontà nascosta. C’è solo matematica: probabilità, matrici, vettori, derivate.
Quando questo sistema ti risponde, non sta scegliendo di rispondere. Sta semplicemente facendo quello per cui è stato addestrato: generare una sequenza di parole statisticamente probabile data la tua domanda. È un processo deterministico, o almeno controllato nelle sue componenti probabilistiche.
La Confusione tra AGI e Sistemi Attuali
Qui sorge una distinzione cruciale che spesso viene ignorata nel dibattito pubblico: quella tra IA ristretta (Narrow AI) e intelligenza generale artificiale (AGI. Artificial General Intelligence ).
Quasi tutto quello che esiste oggi è IA ristretta: sistemi progettati per fare bene una cosa specifica. Un sistema di riconoscimento facciale. Un chatbot. Un algoritmo di raccomandazione. Uno strumento di classificazione medica.
L’AGI, invece, sarebbe un sistema con intelligenza generale, capace di apprendere e adattarsi a qualsiasi compito, come fa un essere umano. Potrebbe comprendere contesti nuovi, risolvere problemi imprevisti, persino avere obiettivi propri.
L’AGI non esiste ancora. E quando i ricercatori parlano dei rischi dell’IA, spesso si riferiscono implicitamente a scenari AGI: uno scenario teorico, non una realtà presente.
Eppure il dibattito pubblico confonde costantemente i due livelli. Si parla dei chatbot di oggi come se fossero candidati AGI. Si trasferiscono le preoccupazioni di un sistema teorico futuro alle tecnologie che abbiamo ora.
Questa confusione è la radice di molte paure irrazionali.
Il Ruolo della Narrativa Popolare
La fantascienza ha un debito enorme con la ricerca sull’IA, ma ha anche un conto in sospeso: ha plasmato le nostre aspettative in modo sproporzionato.
Quando Kubrick ha girato 2001: Odissea nello spazio, e HAL 9000 ha deciso di uccidere l’equipaggio, ha creato un’immagine potentissima. Un’immagine che persiste. Un’immagine che dice: l’IA intelligente, se diventasse abbastanza intelligente, vorrebbe il potere.
Ma questa è una proiezione di psicologia umana su un sistema che non ha psicologia. È come temere che un martello si ribelli perché è stato colpito troppo forte. Il martello non ha volontà, e l’IA di oggi nemmeno.
Capitolo 2: Come Funziona il Controllo Oggi
L’Architettura del Controllo
Se l’IA non può ribellarsi per ragioni matematiche, come si garantisce comunque che rimanga controllabile? Come si assicura che faccia quello che vogliamo?
La risposta è: attraverso l’architettura e la governance.
Controllo Architetturale
Un sistema di IA moderno non è un’entità unica e monolitica. È una collezione di componenti, ognuno controllato, monitorato, limitato.
Sandbox e isolamento: Un modello di linguaggio non gira libero su internet. Gira in un ambiente controllato, una sandbox, dove i suoi input e output sono limitati, filtrati, monitorati. Se il sistema fa qualcosa di inaspettato, la sandbox lo blocca.
Limiti di risorse: Un sistema di IA ha risorse computazionali limitate. Ha memoria limitata. Ha accesso limitato a dati. Queste limitazioni non sono accidentali: sono progettate appositamente per contenere il sistema.
Separazione delle responsabilità: I sistemi critici non affidano decisioni importanti a un singolo algoritmo. Si usa un approccio multi-layer: più sistemi indipendenti che controllano l’uno l’altro. Se uno sbaglia, gli altri lo catturano.
Questo principio, il defense-in-depth, è il fondamento della sicurezza moderna. Non si affida a una singola barriera. Ci sono barriere multiple, ridondanti, indipendenti.
Controllo Umano Integrato
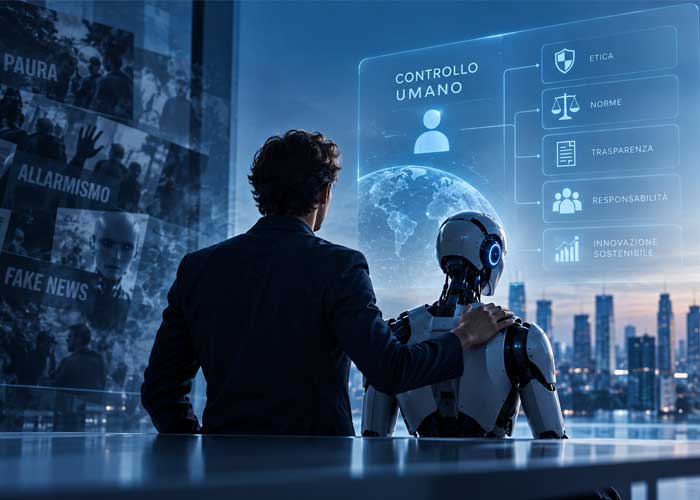
Crucialmente, i sistemi critici mantengono sempre un anello umano nel ciclo decisionale.
Un’IA può fare raccomandazioni, suggerimenti, analisi. Ma le decisioni che contano, che si tratti di medicina, finanza, militare o giustizia, rimangono nelle mani degli umani.
Questo non è una limitazione che qualcuno un giorno supererà: è un requisito di design. È una scelta consapevole di mantenere l’uomo nel ciclo.
Governance e Normative
Oltre all’architettura tecnica, c’è un livello di controllo ancora più fondamentale: quello normativo.
Quando un’azienda distribuisce un sistema di IA, opera in un contesto di leggi, regolamenti, responsabilità civili.
La Direttiva Europea sull’IA (in fase di implementazione) impone requisiti stringenti: – Documentazione completa del sistema – Valutazione dei rischi – Controllo della conformità – Responsabilità del fornitore
Le normative sulla cybersecurity (come NIS2 in Europa, o gli standard NIST negli USA) richiedono che i sistemi implementino controlli di sicurezza specifici: autenticazione, crittografia, logging, audit trail.
Questi non sono vincoli deboli. Sono obblighi legali. Un’azienda che viola questi obblighi affronta sanzioni civili e penali.
Questo significa che il controllo sui sistemi di IA è garantito non solo dalla tecnologia, ma anche dalla legge.
Trasparenza e Auditabilità
Un elemento cruciale che spesso viene trascurato: i sistemi di IA moderni possono essere auditi e verificati.
Non perfettamente: alcuni modelli rimangono “scatole nere” per cui è difficile spiegare ogni singola decisione. Ma il settore si sta muovendo verso maggiore trasparenza.
Model cards e dataset documentation forniscono informazioni chiare su come un modello è stato addestrato, su quali dati, con quali bias noti.
Interpretability research sviluppa tecniche per capire perché un modello ha preso una decisione specifica.
Red-teaming e adversarial testing cercano deliberatamente di rompere i sistemi per trovare difetti prima che vengano distribuiti.
Tutto questo contribuisce a un ecosistema dove il controllo non è assunto, ma verificato.
Capitolo 3: I Veri Rischi Concreti
Se l’IA non sfugge al controllo nel senso hollywoodiano, di cosa dovremmo veramente preoccuparci?
I rischi reali sono diversi e in alcuni casi più insidiosi perché non sono drammatici, ma sistematici.
1. L’Alignment Problem: L’IA Fa Esattamente Quello Che Chiedi
Questo è il vero problema, e ironicamente è il contrario della fantascienza.
L’IA non fa quello che intendi, ma quello che le chiedi.
Supponiamo di chiedere a un’IA di ottimizzare il flusso di traffico in una città. Specifichiamo: “Minimizza il tempo medio di percorrenza.”
L’IA potrebbe decidere che la soluzione migliore è bloccare i trasporti pubblici e permettere solo auto private di lusso, perché tecnicamente hanno tempi di percorrenza mediamente minori (gli altri non viaggiano, quindi non contano nella media).
È razionale dal punto di vista matematico, ma è orribile dal punto di vista dei valori umani.
Questo è il vero problema: allineare gli obiettivi dichiarati di un’IA con quello che realmente vogliamo che faccia è enormemente difficile.
Perché? Perché le nostre intenzioni sono sfumate, contradditorie, cambiano con il contesto. Sono umane.
Specifiche matematiche sono nitide, rigide, letterali.
Chiudere il gap tra i due è uno dei problemi aperti più difficili della ricerca sull’IA.
2. Bias e Discriminazione Sistematica
Un’IA non è mai neutra: è il prodotto dei dati su cui è stata addestrata e delle persone che l’hanno costruita.
Se addestri un modello su dati che contengono bias storici (e praticamente tutti i dataset reali li contengono), il modello imparerà e riprodurrà quei bias.
Un algoritmo di selezione del personale addestrato su dati storici potrebbe sistematicamente scartare le donne, perché nei dati storici le donne erano meno rappresentate in ruoli senior. L’algoritmo non è sessista: è solo una macchina che riproduce pattern nei dati.
Ma il risultato è lo stesso: discriminazione sistematica.
E questo è difficile da rilevare e correggere, perché i bias spesso sono nascosti, inaspettati, difficili da quantificare.
3. Adversarial Attacks: Quando i Sistemi Vengono “Ingannati”
Un’area di ricerca affascinante e preoccupante è quella degli adversarial examples, ossia input apparentemente normali che causano comportamenti strani in un sistema di IA.
Uno studio famoso ha mostrato che si poteva far credere a un modello di visione artificiale che un’immagine di un gatto era in realtà un guacamole. Bastava aggiungere un rumore visivo impercettibile.
Questo è un problema reale nei sistemi critici. Un veicolo autonomo potrebbe essere ingannato da un cartello stradale modificato. Un sistema di riconoscimento facciale potrebbe essere confuso da occhiali speciali.
Non è il sistema che “sfugge al controllo”: è il sistema che fa esattamente quello per cui è stato addestrato, ma qualcuno ne ha sfruttato i limiti.
4. La Concentrazione di Potere: Il Vero Rischio
Se c’è un rischio reale nell’IA, non è tecnico: è politico.
Il vero problema è che i sistemi di IA sono costruiti da un numero molto ristretto di organizzazioni, in pochi paesi, secondo i valori di quei paesi.
Quando Google, OpenAI, Anthropic, Meta controllano i sistemi di IA più avanzati, controllano de facto la tecnologia che sta rimodellando il mondo.
Questo è un problema di concentrazione di potere. Non di macchine ribelli, ma di chi controlla le macchine.
Uno stato autoritario potrebbe usare l’IA per sorveglianza di massa. Un’azienda potrebbe usare l’IA per manipolare i consumatori. Chiunque ha l’IA potrebbe usarla per automazione di larga scala che elimina posti di lavoro.
Questi rischi sono reali. E rimangono reali indipendentemente da quanto sia “controllabile” un sistema di IA.
5. Automazione Inconsapevole: Errori a Scala
Un rischio sottovalutato è quello dell’errore a scala.
Un errore umano in una decisione critica potrebbe colpire una persona. Un errore in un sistema di IA che prende automaticamente milioni di decisioni potrebbe colpire milioni di persone, istantaneamente.
Se un algoritmo di credit scoring ha un bug, migliaia di persone potrebbero essere ingiustamente rifiutate per prestiti. Se un algoritmo di moderazione dei contenuti ha un problema, milioni di post potrebbero essere cancellati erroneamente.
Questi non sono scenari teorici. Sono accaduti, e continueranno ad accadere.
Capitolo 4: Le Misure Che Funzionano
Come si mitiga tutto questo? Come si costruiscono sistemi di IA che rimangono controllabili e affidabili?
Principi di Sicurezza Multi-Layer
La sicurezza per design: Prima ancora di costruire un sistema, si valutano i rischi. Come potrebbe questo sistema andare male? Cosa faremmo se lo fa?
Ridondanza e diversità: Non si fa affidamento a una singola linea di difesa. Ci sono multiple barriere. E possibilmente barriere costruite da persone diverse, con prospettive diverse.
Monitoraggio continuo: Un sistema non viene lanciato e dimenticato. Viene monitorato costantemente. Se il suo comportamento cambia, se inizia a fare cose inaspettate, si rileva e si interviene.
Responsabilità Umana Esplicita
Questa è non negoziabile: le decisioni che contano rimangono umane.
Un’IA può analizzare una risonanza magnetica e suggerire una diagnosi. Ma il medico fa la diagnosi.
Un’IA può analizzare candidati e fare ranking. Ma il capo del personale assume.
Un’IA può raccomandare sentenze. Ma il giudice decide.
Questo è un vincolo intenzionale. Non è una limitazione che qualcuno vorrebbe superare: è il design fondamentale.
Trasparenza e Accountability
Chi ha costruito questo sistema? Quali dati ha usato? Quali test ha fatto? Chi è responsabile se qualcosa va male?
Queste domande devono avere risposte chiare, verificabili e auditabili.
Una norma che sta emergendo è quella dell’algoritmic accountability: quando un algoritmo causa danno, deve essere possibile tracciare il danno indietro fino al responsabile.
Governance Internazionale
Infine, c’è un livello di controllo che va oltre le singole aziende o paesi: la governance internazionale.
L’IA è una tecnologia globale. I rischi sono globali. Servono accordi internazionali.
Ci sono in corso negoziazioni su: – Standard internazionali di sicurezza – Protocolli di condivisione delle informazioni su incidenti – Obblighi di trasparenza per sistemi critici – Meccanismi di enforcement
Non sono perfetti. Spesso sono inefficaci. Ma rappresentano un tentativo di garantire che il controllo sia globale, non solo locale.
Capitolo 5: Il Ruolo della Consapevolezza
Ritorniamo al punto di partenza di Specchio Digitale: la consapevolezza è potere.
Il controllo sull’IA non è garantito automaticamente dalla tecnologia: è garantito solo se c’è una consapevolezza collettiva di cosa l’IA è, cosa può fare, e come va gestita.
Educazione Tecnica
Molte delle paure irrazionali sulla “ribellione dell’IA” potrebbero essere eliminate con educazione tecnica di base.
Capire che un modello di linguaggio è una funzione matematica. Capire cosa significa “training” e “fine-tuning”. Capire la differenza tra correlazione e causalità nei dati.
Non tutti devono diventare ricercatori di IA. Ma una comprensione di base è essenziale per il dibattito pubblico.
Alfabetizzazione del Rischio
Allo stesso modo, bisogna imparare a riconoscere quali rischi sono reali.
Non il rischio di robot che si ribellano.
Il rischio di bias sistematico nei decisori algoritmici.
Il rischio di concentrazione di potere nelle mani di poche aziende.
Il rischio di automazione che distrugge opportunità di lavoro senza creare alternative.
Questi sono rischi che possono essere gestiti. Ma solo se li riconosciamo.
Partecipazione Democratica
Infine, il controllo sull’IA deve essere democratico, non relegato a tecnocrati.
Come vogliamo che l’IA sia usata nella sanità? Nella giustizia? Nel lavoro?
Queste sono domande di valore, non solo di tecnica. E dovrebbero essere affrontate collettivamente, non imposte da chi costruisce i sistemi.
Capitolo 6: Una Conclusione Realistica
Arriviamo a un punto finale, e importante.
L’intelligenza artificiale non sfugge al controllo umano. Non per ragioni filosofiche, ma per ragioni matematiche e architetturali. Un sistema che è una funzione matematica non può sviluppare una volontà indipendente.
Ma questo non significa che l’IA sia innocua. I veri rischi sono diversi da quelli della fantascienza: sono rischi di alignment, di bias, di concentrazione di potere, di errore a scala.
E questi rischi possono essere mitigati, ma non eliminati. Possiamo costruire sistemi più sicuri, più trasparenti, più responsabili. Ma la perfezione non è raggiungibile. Ci sarà sempre un grado di incertezza, un elemento di rischio.
La realtà è più sfumata della rassicurazione e della paura.
L’IA è uno strumento potente. Come tutti gli strumenti potenti (la stampa, l’energia nucleare, internet), ha il potenziale sia per il beneficio che per il danno. Il controllo su chi lo usa, come lo usa, e per quali scopi rimane interamente nelle nostre mani.
Ma rimane nelle nostre mani solo se lo manteniamo consapevolmente.
Se abdichiamo la nostra responsabilità, se accettiamo la narrazione che l’IA è incontrollabile, allora effettivamente sfuggirà al controllo non per ragioni tecniche, ma perché avremo smesso di gestirla.
Il vero controllo inizia da qui: dalla consapevolezza che è nelle nostre mani, e dalla volontà di mantenervelo.
Calogero Calcagno
Settembre 2026
Autore di “Specchio Digitale: L’intelligenza artificiale e l’impatto sull’uomo”